综合 / 后端 · 2026-10-13 08:20 · 2 阅读 · 0 赞
34.8K Star 开源工具 Web-Check:输入域名,一次看清网站全部暴露面
Web-Check 是 MIT 开源的一站式网站情报与安全审计面板,输入域名即可并发完成 30 多项 OSINT 采集与安全基线检查,涵盖 DNS、SSL/TLS、HTTP 安全头、邮件安全、威胁情报与技术栈识别,支持 Docker 自部署。
免责声明:本文介绍的工具仅用于自有资产安全自查、授权范围内的安全研究。未经目标所有者明确书面许可,对第三方域名进行扫描、信息收集,可能违反网络安全相关法律法规,请务必遵守法律边界。
域名买好、服务器部署完、网站上线,大多数开发者只关心页面能不能正常打开,很少有人站在外部攻击者的视角审视:这个网站对外到底泄露了哪些信息?
DNS 记录是否暴露了邮件服务商?SSL 证书链有没有隐患?HTTP 安全头有没有漏配?SPF/DKIM/DMARC 是否配置错误,导致域名极易被伪造钓鱼?开放端口是否意外泄露了管理后台入口?robots.txt 里有没有留下敏感路径的暗示?
这些检查项如果手动做,需要同时打开 dig、whois、SecurityHeaders、MXToolbox、Shodan 等十几个工具,来回复制粘贴,耗费数小时。而 Web-Check 把三十多项 OSINT 信息采集与安全基线检查整合到一个单页仪表盘,输入域名,几十秒一次性输出全部结果。
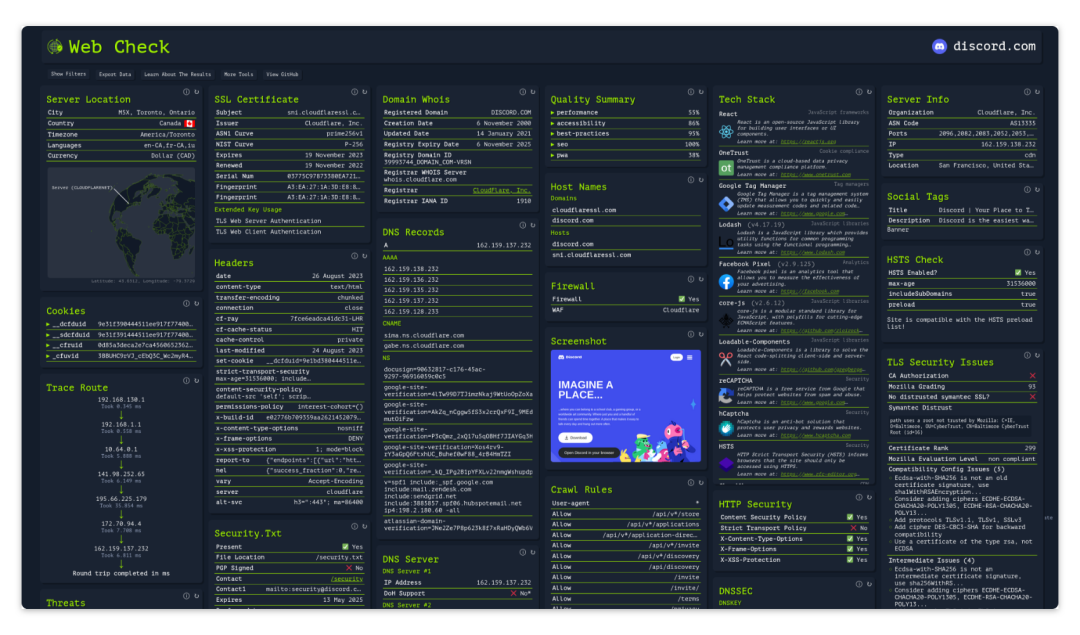
Web-Check 由 Alicia Sykes(lissy93)开发,MIT 开源,GitHub 34.8k Star、2.6k Fork,是目前开源界体验最好的一站式网站情报与安全审计面板。它既是防守方自查安全短板的利器,也是安全人员侦察阶段的 OSINT 工具。项目使用 TypeScript + Astro + Node.js 构建,深色工业风 UI,卡片式结果面板,所有检测任务并发执行,不需要命令行基础,普通人也能快速上手。
官方定位是:Get an insight into the inner-workings of a given website: uncover potential attack vectors, analyse server architecture, view security configurations, and learn what technologies a site is using。翻译过来就是:洞悉网站底层运行细节,挖掘潜在攻击面,分析服务器架构,查看安全配置,识别网站使用的技术栈。
八大模块,一次性看清网站全貌
一、基础网络与域名情报
- IP 信息:解析域名对应的 IP、ASN 自治系统号、ISP 运营商信息,是所有外部侦察的起点。拿到 IP 后可以进一步挖掘托管服务商、同服务器上的其他域名。
- 服务器地理位置:IP 地理定位,附带地图标记、国家、时区、运营商信息,用于评估跨境数据合规与基础设施分布。
- Whois 域名信息:注册时间、到期时间、名称服务器等。短期注册的域名,往往是钓鱼站点的典型特征。
- Tranco 全球流量排名:基于 Tranco 多源数据集,快速判断目标站点访问体量,辅助竞品评估。
二、DNS 与域名安全检测
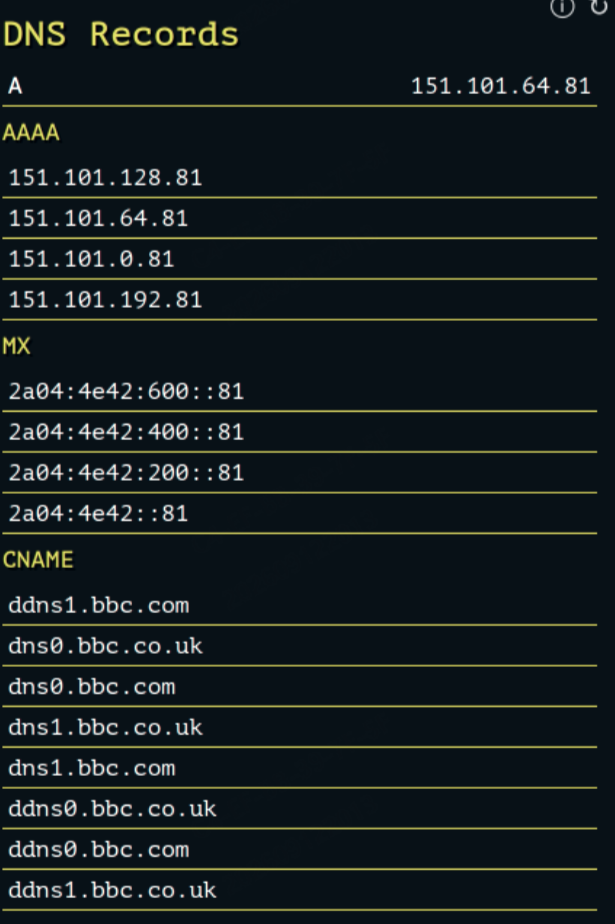
- 完整 DNS 记录:一次性拉取 A、AAAA、MX、NS、CNAME、TXT、SOA 全部记录。MX 记录能直接看出企业用的是微软 365、谷歌 Workspace 还是自建邮件;NS 记录可判断 DNS 托管厂商。
- DNSSEC:检测是否启用 DNSSEC 数字签名,同时支持 DoH、DoT 检查。没有 DNSSEC 保护的域名存在 DNS 缓存投毒风险,文档中明确标注:缺失 DNS 安全机制可能成为攻击者入口。
- 关联主机 / 子域名枚举:发现主域名关联的子域名。很多企业主站防护严密,但子域名往往存在大量安全弱点,是 SRC 漏洞挖掘的高频突破口。
三、TLS/SSL 证书与加密配置审计
- SSL 证书链:完整展示证书颁发机构、签发与过期时间、加密算法,读取 SAN 多域名字段,找到证书绑定的其他子域名。证书过期是线上业务最常见的故障之一。
- TLS 密码套件:列出服务器支持的全部加密套件,自动标记 RC4、3DES 这类弱算法,识别降级攻击风险。
- TLS 配置评估:基于 Mozilla TLS Observatory 规范,给出 Modern / Intermediate / Old 三级评估,输出不合格项与修复方案。
- 多客户端 TLS 握手模拟:模拟 Chrome、Firefox、Safari、iOS、Android 等不同浏览器握手,排查兼容性与安全薄弱点。
- HSTS 检测:校验 HSTS 是否开启、max-age 时长、includeSubDomains 以及预加载状态。就算部署了 HTTPS,缺少 HSTS 依然存在中间人降级攻击风险。
四、HTTP 层安全配置审计
- HTTP 响应头:读取全部响应头,识别 Server、X-Powered-By 这类容易泄露服务器版本、后端框架的字段。
- OWASP 安全头检查:检查 CSP 内容安全策略、X-Frame-Options 防点击劫持、X-Content-Type-Options 阻止 MIME 嗅探、X-XSS-Protection,对标 OWASP Secure Headers 项目标准。
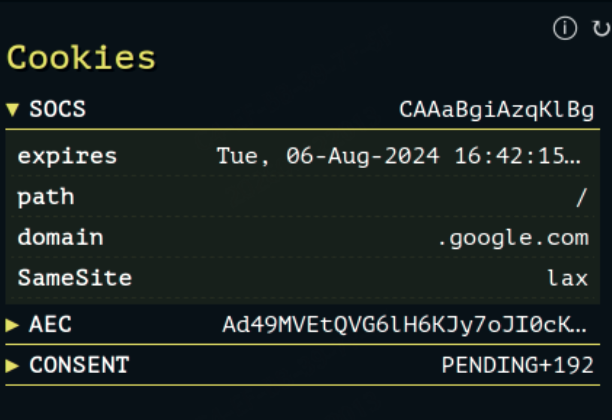
- Cookie 安全分析:逐条解析 Cookie,校验 Secure、HttpOnly、SameSite 属性,评估会话安全,是隐私合规检查的重要一环。
- 重定向链路追踪:完整追踪跳转路径,标记 301/302/307 状态码,定位 HTTP 降级跳转这类中间人攻击切入点。
- WAF 识别:判断站点是否部署 Web 应用防火墙,识别 Cloudflare、AWS WAF、ModSecurity、QRATOR、DDoS-Guard 等产品。渗透测试前期判断 WAF 类型,是制定绕过策略的前提。
五、邮件安全(同类工具的优势项)
BEC 商业邮件诈骗是当前损失最高的网络攻击类型,而 SPF/DKIM/DMARC 配置直接决定你的域名是否容易被伪造钓鱼。
- SPF:解析 DNS TXT 记录,校验哪些邮件服务器有权代表该域名发信。配置宽松 +all 意味着任何人都可以伪造你的域名发送钓鱼邮件。
- DKIM:读取 DNS 内的 DKIM 公钥,验证邮件内容防篡改签名。
- DMARC:判断策略为 none(仅收集报告,不拦截)、quarantine(隔离可疑邮件)、reject(直接拒绝)。大量企业停留在 p=none,等于没有防护。
- BIMI:检测品牌邮件标识配置,邮件客户端可展示企业 Logo,用来判断企业邮件安全成熟度。
六、威胁情报检测
- 恶意软件 & 钓鱼检测:查询 URLHaus、PhishTank 数据库,判断域名是否被标记为恶意站点。
- DNS 黑名单检测:在 AdGuard、Quad9、CleanBrowsing 等十余款 DNS 拦截列表中检测目标是否被封禁。
- Wayback Machine 互联网档案馆快照:调取历史存档,找回曾经上线、现已删除的页面。历史代码、旧密钥、废弃后台页面经常在这里留存。
七、技术栈与主机侦察
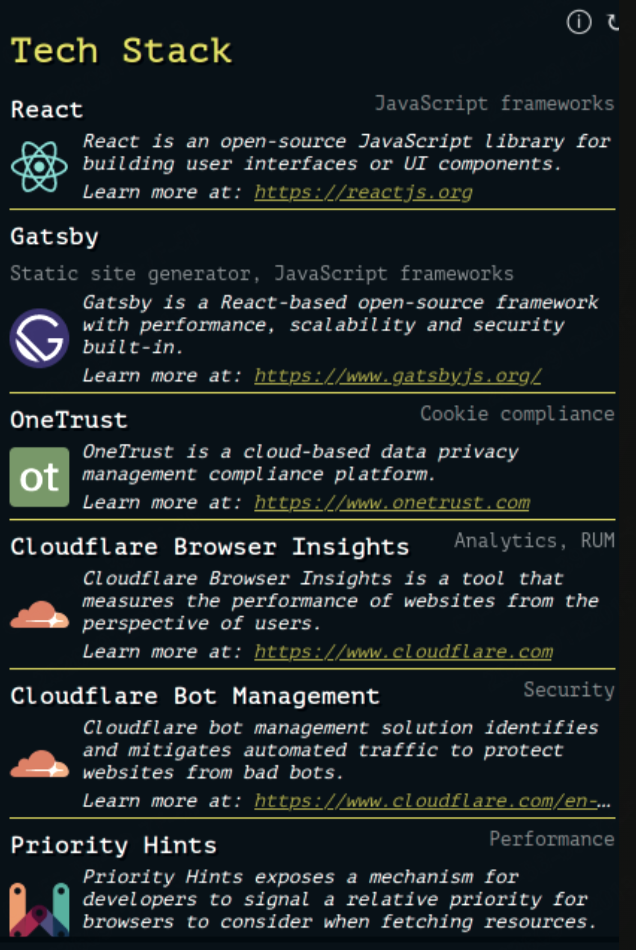
- Wappalyzer 技术指纹识别:通过 HTTP 头、HTML 特征、JS 文件名、Cookie 识别 CMS、Web 服务器、前端框架、第三方统计、CDN 等组件,找到可利用 CVE 漏洞的方向。
- 开放端口扫描:探测服务器常见 TCP 端口。80/443 之外如果暴露 8080 管理面板、裸奔的 3306 MySQL、无认证的 6379 Redis,都属于高危攻击面。⚠️ 端口扫描耗时 10–30 秒,公共实例容易超时,刷新重试一般可解决。
- Traceroute 路由追踪:展示数据包路由节点与延迟,辅助分析网络拓扑,尝试定位 CDN 后端真实 IP。
- 页面截图:无头 Chromium 渲染页面截图,快速识别同 IP 旁站站点。
八、内容、合规与特色指标
- robots.txt 爬虫规则:从安全视角看,robots.txt 禁止抓取的目录往往暗示管理后台、测试环境、敏感路径。
- Sitemap 站点地图解析:读取 sitemap.xml,一次性获取网站公开页面清单。
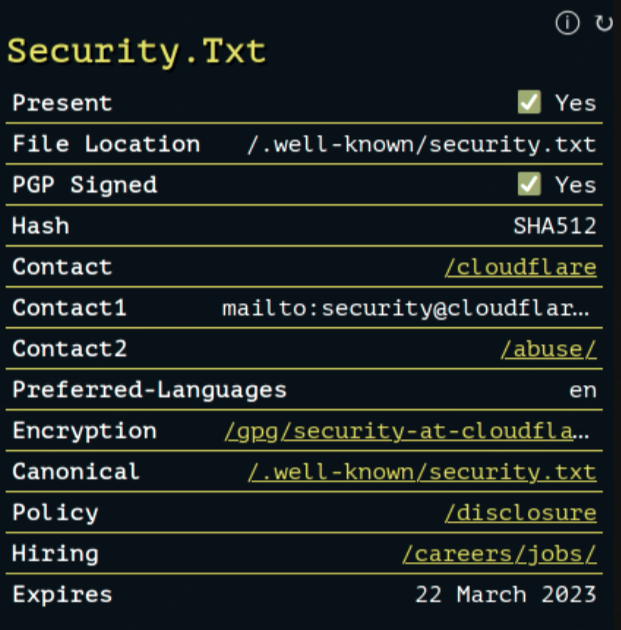
- security.txt:检查 .well-known/security.txt,查看漏洞报告联系方式、PGP 公钥,判断企业安全响应成熟度。
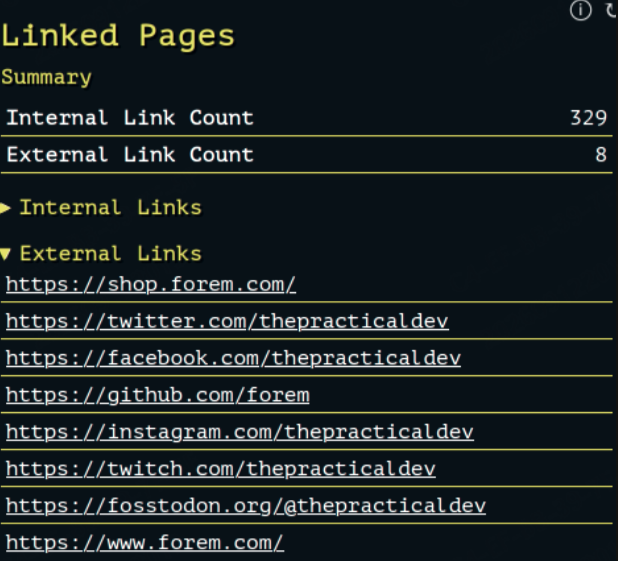
- 内外链分析:提取页面内外部链接,发现被劫持的第三方资源、未保护的内部敏感页面。
- 社交 Meta 标签:读取 OG、Twitter Card 元数据。
- 网站碳足迹估算:基于流量和服务器能耗模型估算访问碳排放,是同类工具少见的环保合规指标。
四类实战场景
场景 1:自查自有网站安全短板
HTTP 安全头是开发者最容易忽略的配置。很多网站上线后从没检查过 CSP、HSTS、X-Frame-Options。Web-Check 卡片直接标出缺失项,一键定位修复点。上线前跑一次留存基准快照,后续迭代重新扫描,对比配置变更,及时发现证书到期、DNS 记录异常、新增开放端口。
场景 2:企业邮件安全审计
大量企业域名的 DMARC 策略停留在 none,只能收集报告,不会拦截伪造邮件。用 Web-Check 快速批量检查业务域名的 SPF/DKIM/DMARC/BIMI,定位邮件伪造风险,降低 BEC 诈骗风险。
场景 3:渗透测试 / SRC 漏洞猎人侦察
信息收集阶段不再来回切换工具。一个页面拿到 IP、旁站、子域、WAF、TLS、HTTP 头、技术栈,快速筛选高风险资产,定向深入挖掘漏洞。
场景 4:威胁情报与可疑域名研判
收到可疑钓鱼域名,丢进 Web-Check 快速判断:域名注册时间、是否在恶意列表、DNS 配置、技术栈,快速评估威胁等级。
主流工具横向对比
| 项目 | Web-Check | SecurityHeaders.com | Shodan | MXToolbox |
|---|---|---|---|---|
| 覆盖范围 | 30+ 项综合 OSINT + 安全基线 | 仅 HTTP 安全头 | 端口、主机服务 | DNS 与邮件安全 |
| 界面 | 单页可视化仪表盘 | 评分报告 | 搜索列表 | 工具集合 |
| 是否需要注册 | ❌ | ❌ | 部分功能需要 | ❌ |
| 开源可自部署 | ✅ MIT 协议 | ❌ | ❌ | ❌ |
| 邮件安全 SPF/DKIM/DMARC/BIMI | ✅ | ❌ | ❌ | ✅ |
| SSL/TLS 完整审计 | ✅ | ✅ | ✅ | 部分支持 |
| 技术栈识别 Wappalyzer | ✅ | ❌ | 部分 | ❌ |
| 碳足迹、Wayback 存档历史 | ✅ | ❌ | ❌ | ❌ |
客观说明:Web-Check 不是全能深度专业工具。Shodan 的端口扫描能力更强,MXToolbox 的邮件诊断更专业。Web-Check 的核心优势是一站式聚合,把分散在多个平台的检查合并到同一个界面,降低信息收集成本。它的定位是防御侧基线检查、侦察信息聚合工具,不是漏洞扫描器,不会主动探测漏洞。
三种方式,五分钟搭建
方式一:在线公共实例(零安装直接体验)
访问 https://web-check.xyz 或 https://web-check.as93.net,无需注册、无需 API Key,输入域名点 Scan 即可。公共实例存在速率限制,批量扫描会被限流,适合少量域名自查。
方式二:Docker 部署(推荐,私有化无速率限制)
官方镜像支持 DockerHub 的 lissy93/web-check 以及 GHCR。
# 一行命令启动,映射 3000 端口
docker run -p 3000:3000 lissy93/web-check
访问 http://localhost:3000。进阶用法:使用 docker-compose 管理,配置自动重启、环境变量注入 API Key。
方式三:源码编译部署
前置依赖:Node.js ≥18.16.1、Git,部分检测依赖 Chromium、traceroute。缺失依赖时对应检测项会自动跳过。
git clone https://github.com/Lissy93/web-check.git
cd web-check
yarn install
yarn build
yarn start
方式四:一键无服务器部署
官方支持 Netlify、Vercel、Render 一键部署按钮,Fork 仓库后一键部署,无需维护服务器。
可选增强 API Key
在环境变量中填入 API 密钥可以解锁更多数据源,丰富检测结果;无密钥时核心功能完整可用:
- GOOGLE_CLOUD_API_KEY:解锁 Lighthouse 网站性能指标
- REACT_APP_SHODAN_API_KEY:获取更完整的关联主机、旁站信息(Shodan 免费额度有限,超出计费)
- REACT_APP_WHO_API_KEY:更完整的 Whois 域名信息
- SECURITY_TRAILS_API_KEY:增强 IP 归属组织情报
- URL_SCAN_API_KEY:URLScan 威胁情报补充
使用踩坑注意事项
- 端口扫描超时:端口探测耗时较长,公共实例资源共享更容易超时,刷新重试即可;批量场景强烈建议自部署。
- DNS 缓存影响结果:刚修改 DNS 记录立刻扫描,TTL 缓存会返回旧数据,等待 DNS 传播完成再检测结果才准确。
- Shodan 数据依赖 API Key:关联主机、旁站查询需要 Shodan 密钥,无密钥时该模块数据有限。
- 内网 / 非路由 IP 自动跳过外部查询:新版本会自动识别内网 IP,不再调用外部公共 API,减少无效请求。
- 结果仅为配置信息采集,不等于漏洞证明:所有检测只是暴露配置现状,需要人工结合业务判断风险。
项目地址:https://github.com/lissy93/web-check