综合 / 后端 · 2026-10-20 14:18 · 3 阅读 · 0 赞
Logto:几分钟搭好整套登录体系,微信、GitHub、企业微信全支持
Logto 是一款开源 OIDC 身份服务,支持微信、GitHub、企业微信等近 50 个连接器,提供图形化管理界面和多租户 RBAC,可自托管,帮助开发者快速搭建用户登录体系。
做开发的都懂,登录这事儿看着简单,真上手全是坑。
常见做法无非两条路:要么用 Auth0、Firebase 这类海外托管服务,数据在别人手里,按月活收费,国内访问还时快时慢;要么自己写,密码哈希、验证码防刷、微信登录回调,一个坑都躲不掉。项目做到一半,老板再来一句「加个手机号登录」,心里总会捏一把汗。
今天要聊的 Logto,被作者称为「面向 SaaS 和 AI 应用的现代开源认证基础设施」,一款可以自托管的用户身份与登录系统,2021 年在 GitHub 开源,围绕它已经长出一条完整的生态。
为什么被依赖
先看一组你大概率亲手干过的活:
- 接微信登录,翻开放平台文档、申请资质、处理 access_token 回调
- 邮箱验证码,发送、过期、限流、防刷四件套自己写
- 密码存储,选哈希算法、加盐,还要防撞库
- 多个应用要打通登录态,单点登录自己造轮子
- 团队版要按组织分权限,RBAC 表结构设计半天
- 安全审查一查,登录模块年年有洞要修
这些活 Logto 全部收走了。它自带一套基于 OIDC 的身份服务。OIDC 可以理解成「怎么证明你是你」的行业标准协议,定位直接对表 Auth0 和 AWS Cognito,但开源、可自托管,用户数据留在自己的 PostgreSQL 里。
能力全景
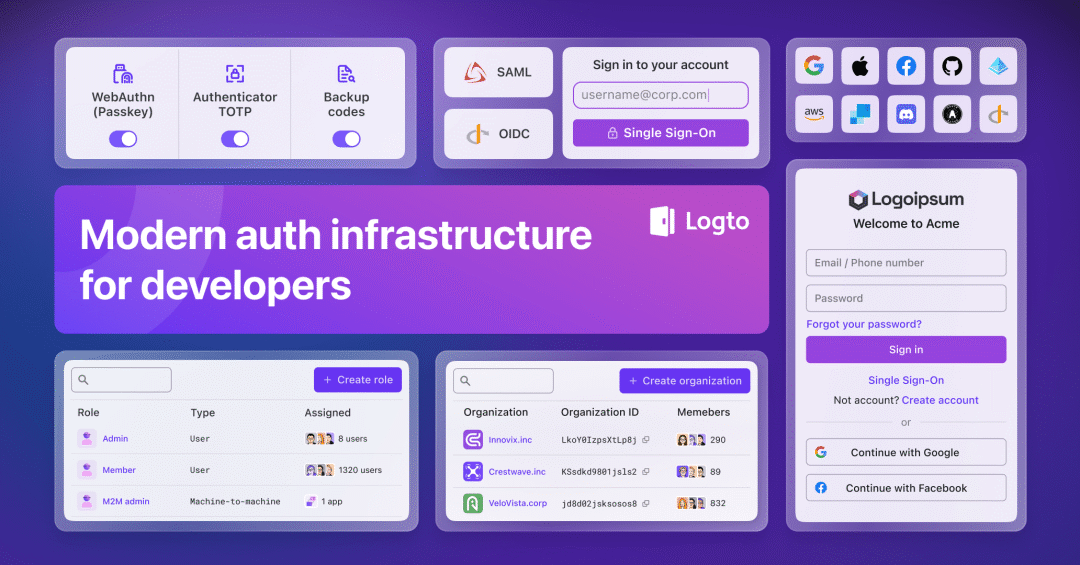
— Logto 功能全景,图片来自官方仓库
🔐 Sign-in|登录方式
邮箱验证码、短信验证码、传统密码、社交登录全支持。社交登录是重头:微信(网页端 + 移动端)、支付宝、钉钉、飞书、企业微信、GitHub、Google、Apple……近 30 个社交连接器,加上邮箱、短信服务商,总共近 50 个现成连接器,在管理台里填好密钥就能用,不用碰一行协议代码。
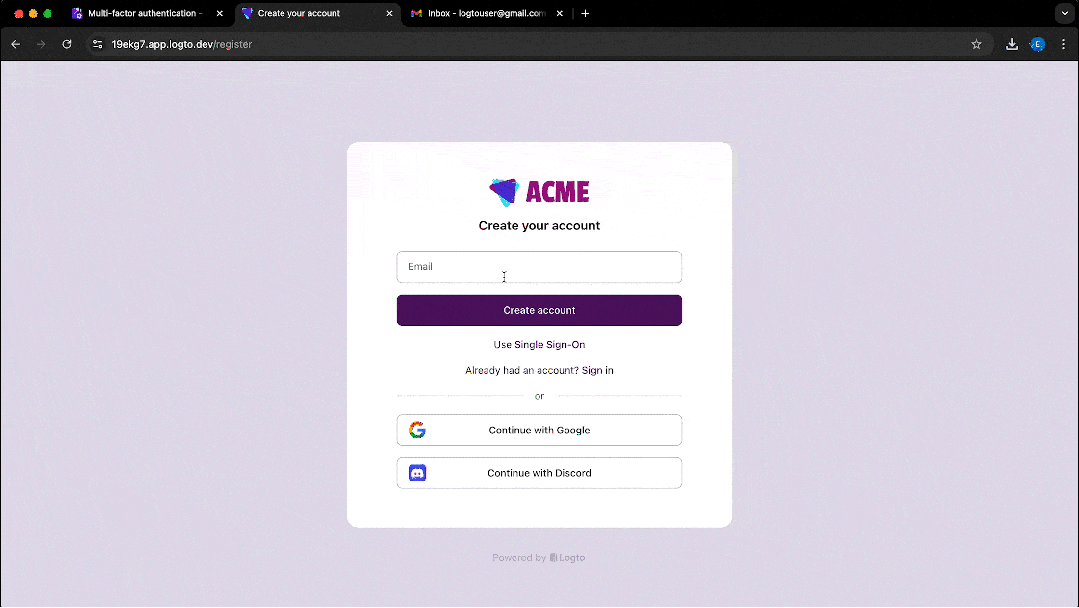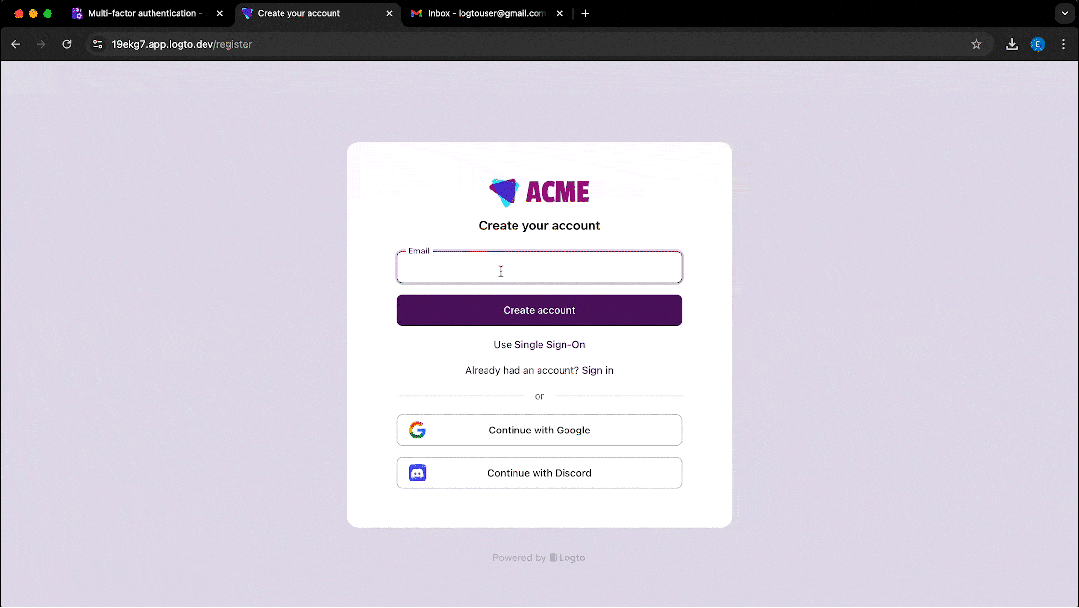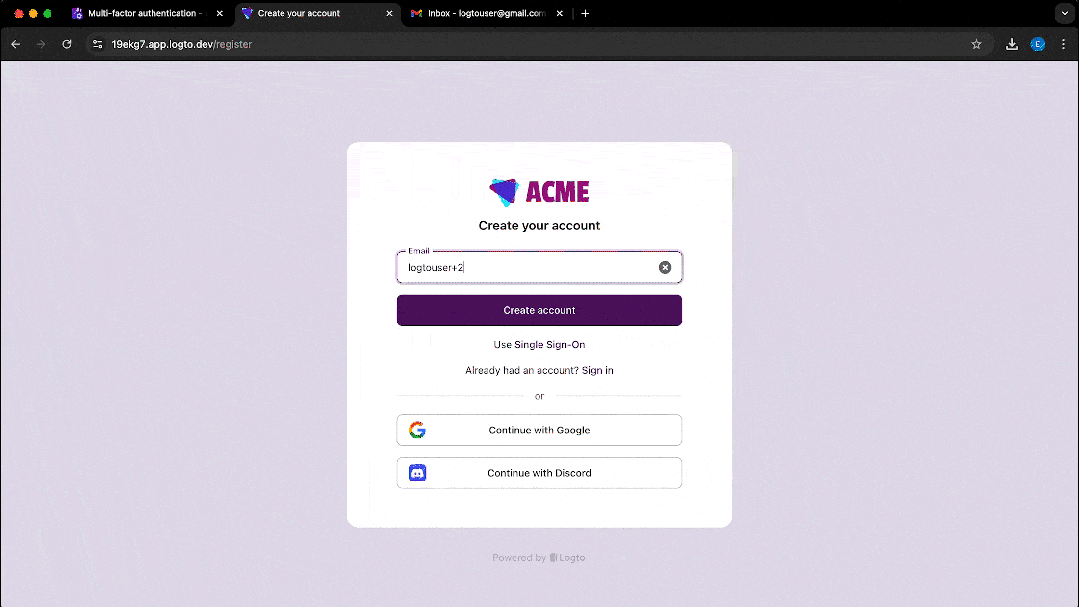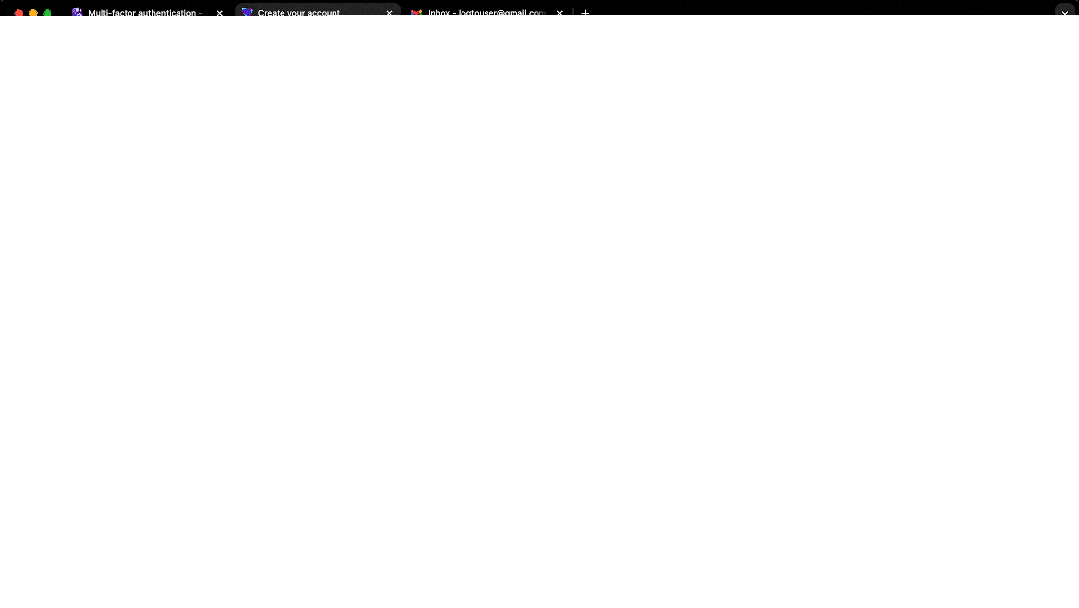
GIF 动图 官方登录流程演示
🛡️ Security|安全与权限
MFA 多因素认证开箱即用,支持 Passkey、验证器 App、备份码。权限这块提供 RBAC(按角色控制访问)和组织级多租户,ToB 场景的「每个客户一套权限体系」直接在界面里配。
🧩 Integration|集成生态
React、Vue、Next.js、Flutter、Go、Python 等 30+ 框架有官方 SDK,装好就有完整登录流程。还提供 Management API,用户管理可以全部走接口自动化。
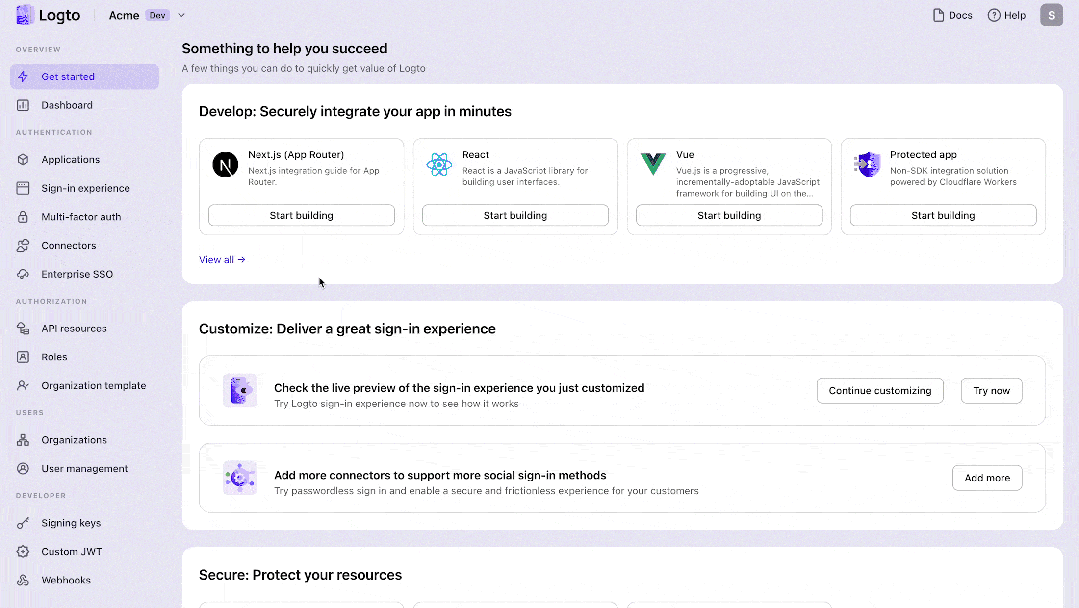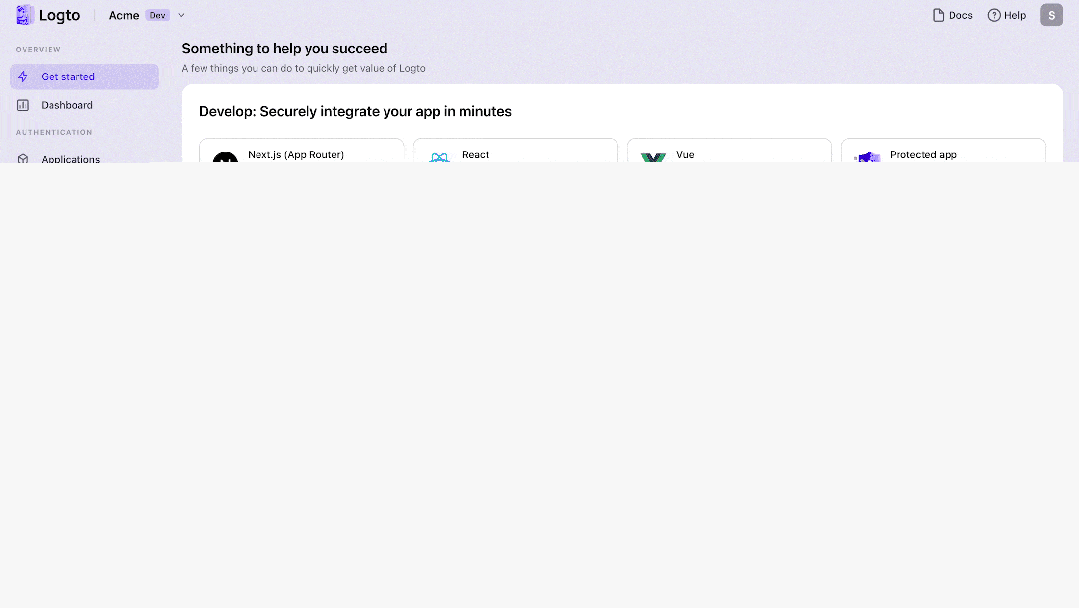
GIF 动图 官方 SDK 接入演示
🖥️ Admin Console|图形化管理界面
这是很多认证工具缺的部分:用户列表、登录流程配置、连接器管理、日志审计,全在一个可视化控制台里完成。改个登录页文案、调个验证码有效期,界面上点一点就行,不用改代码重新发版。
哪些场景真正提升效率
CASE 01 独立开发者赶 MVP 一条 Docker 命令拉起整套服务(只需备好 PostgreSQL),登录、注册、忘记密码、邮箱验证立刻全有,省下的时间够你多做两个功能。
CASE 02 国内业务团队 微信、支付宝、钉钉、飞书、企业微信的连接器都是官方维护的,国内这一桌牌齐了,不用每个平台啃一遍文档。
CASE 03 做 ToB 软件的团队 企业客户张口就要 SSO 单点登录,Logto 对接 Okta、Microsoft Entra、SAML 都是标准操作;多租户组织管理也是现成的,客户要的「按部门分权限」开箱就有。
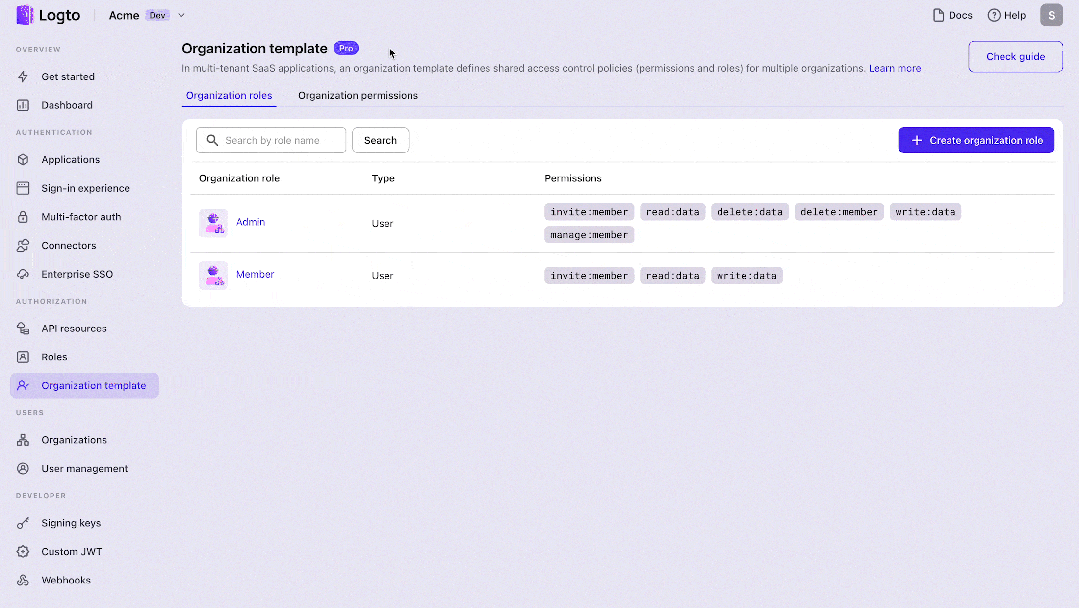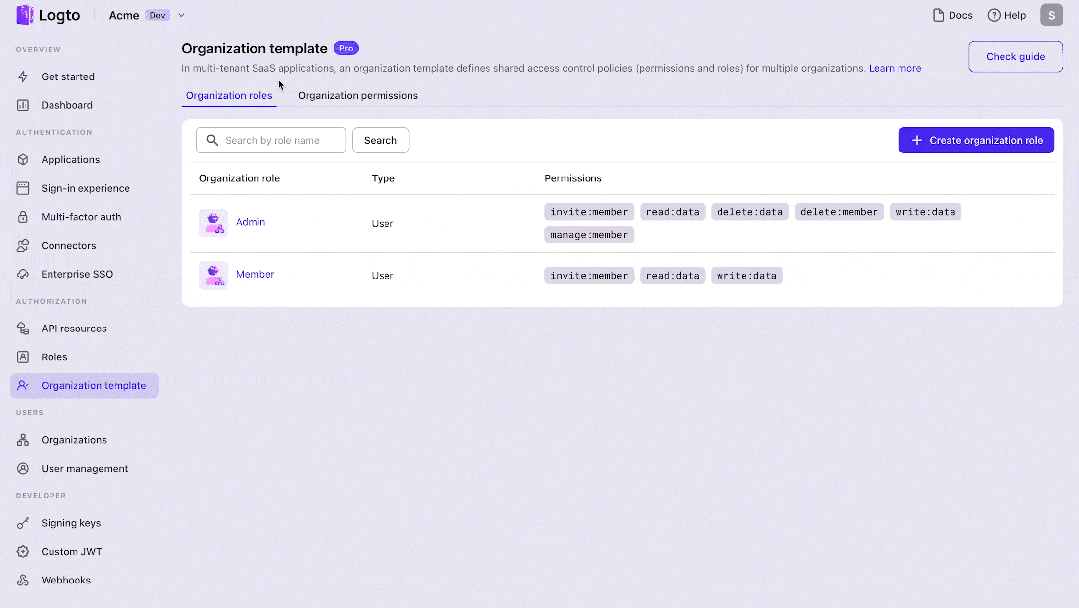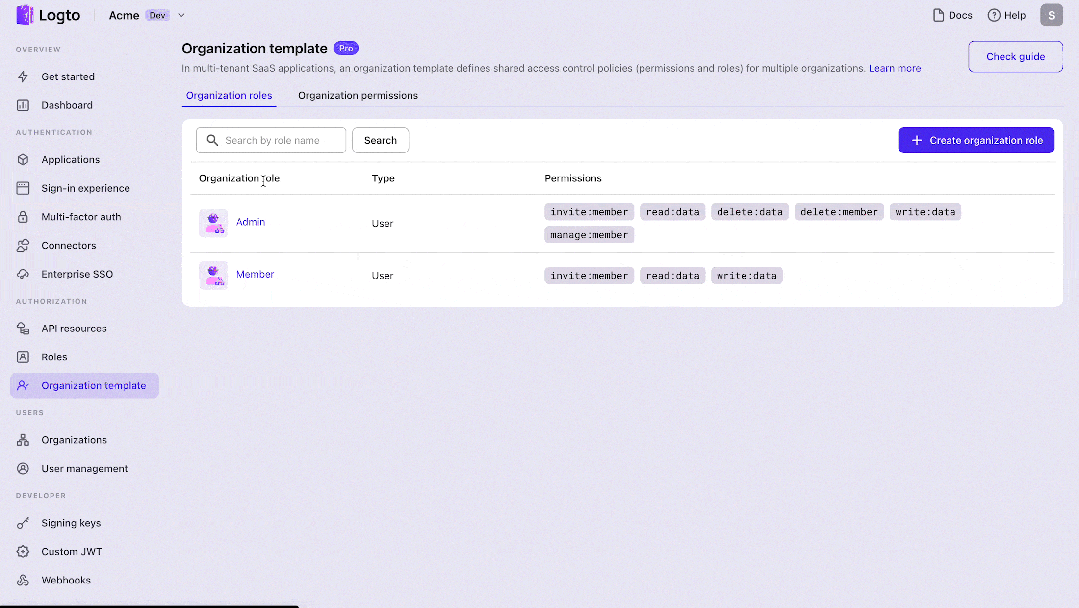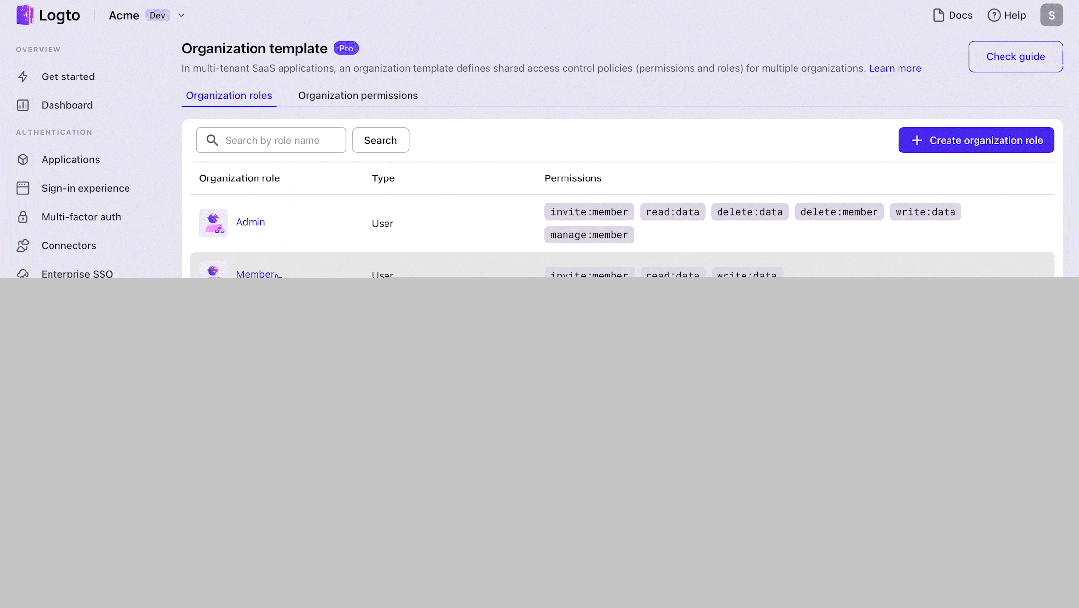
GIF 动图 官方多租户组织管理演示
CASE 04 做 AI 应用的开发者 官方明确支持 MCP 和 Agent 架构。给 AI 应用做认证、机器对机器(M2M)的接口鉴权,都是它瞄准的主场景。这年头新项目多少带点 AI,登录体系一步到位不返工。
写在最后
小提示:Logto 采用 MPL-2.0 协议,商用整体友好,但修改它自身的源文件需要开源回去;自托管需要 PostgreSQL,Cloud 托管版 5 万月活以内免费。
核心亮点总结:
- 开箱即用的 OIDC 身份服务,基于 OAuth 2.1 标准协议
- 近 50 个现成连接器,微信、支付宝、GitHub 全都有
- 图形化 Admin Console,用户和登录流程全在界面里配
- 多租户 + RBAC + 企业 SSO,ToB 场景一步到位
登录系统这种「每个项目都要、没人想自己写」的东西,有个开源好用的,不妨试试。